Validation et sécurité
Les projets Symfony (avec symfony/validator, symfony/security-bundle ou un config/packages/security.yaml) ont deux fenêtres
dans la barre de droite : Validation et Sécurité (aussi Outils > Contraintes de validation, Outils > Sécurité). Elles
travaillent sur les fichiers du projet, sur le bureau comme sur le web. « Tester une valeur » et debug:firewall ont besoin de
bin/console : ils tournent là où la fenêtre Console Symfony lance les commandes (le conteneur du site ou le
PHP de l'ordinateur).
Rien n'est écrit sans être montré d'abord : chaque modification ouvre une fenêtre avec la différence de chaque fichier (les nouveaux fichiers face à rien) ; Appliquer les écrit, les onglets ouverts se rechargent. Un fichier ouvert avec des modifications non enregistrées est refusé (enregistrez-le d'abord), de même qu'un fichier changé sur le disque entre-temps.
Validation
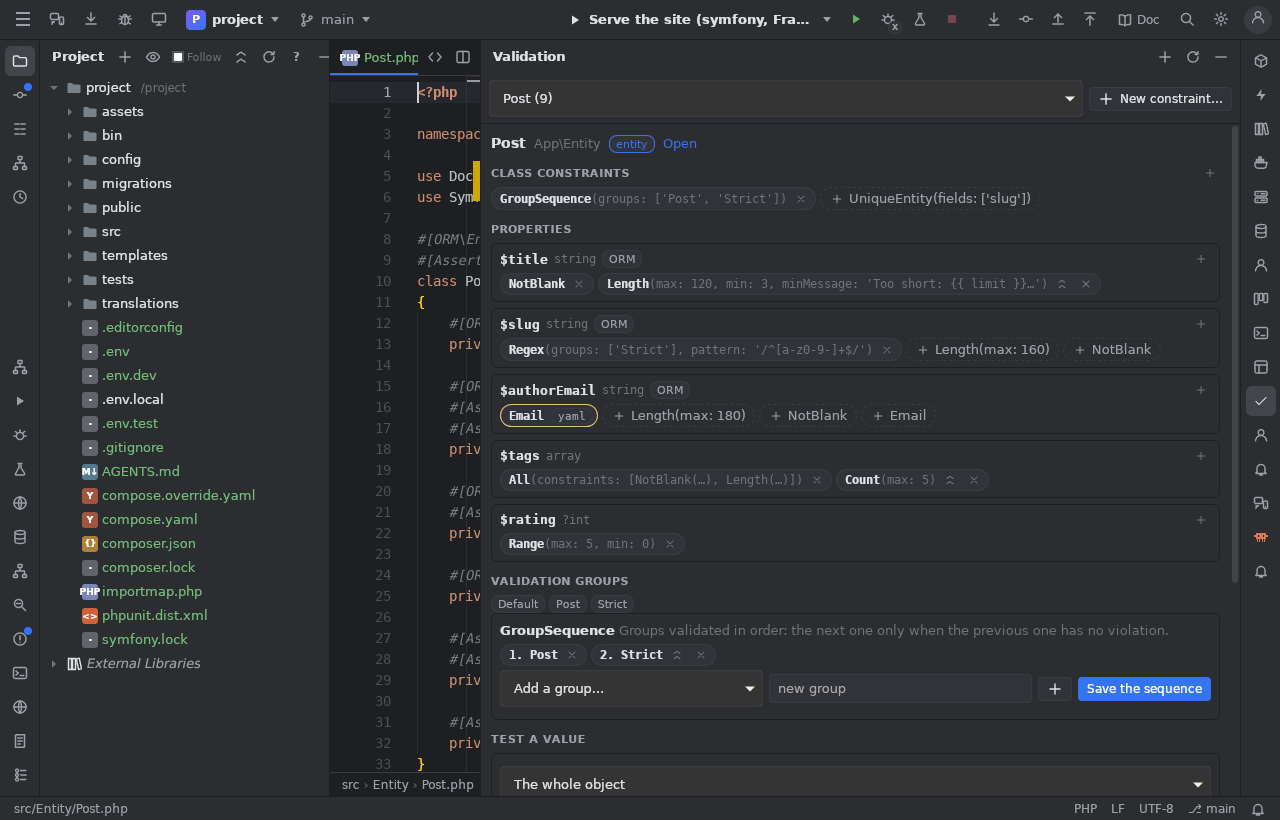
La fenêtre suit l'éditeur : ouvrez une entité ou un DTO, ses contraintes s'affichent (la liste du haut contient les entités, les
DTO / modèles et les autres classes de src/ qui ont des contraintes).
- Contraintes de la classe (UniqueEntity, Callback, Expression, GroupSequence...), puis chaque propriété, paramètre promu du
constructeur et getter (
get…,is…,has…) avec ses contraintes en pastilles. - Un clic sur une pastille ouvre ses options, chacune avec le champ de son genre : messages, nombres, vrai / faux / défaut,
listes (
a, b, c), choix (lemoded'Email, letyped'Isbn...), expressions régulières (vérifiées pendant la frappe), valeurs,groups,payload. Le code qui n'est pas une simple valeur (self::MAX) est gardé tel quel. Les contraintes imbriquées (All, Sequentially, AtLeastOneOf,constraints/otherwisede When, champs de Collection) se modifient de la même façon. Les champs vides gardent les valeurs par défaut de Symfony. - + ajoute une contrainte du catalogue complet de Symfony (par famille : base, chaînes, comparaisons, nombres, dates, choix, fichiers, finance, collections, la classe, UniqueEntity de Doctrine) ou une contrainte du projet. La flèche remonte une pastille, × la supprime.
- Les suggestions (pastilles en pointillés) viennent du mapping Doctrine :
Length(max)pour une longueur de colonne,NotBlankpour une chaîne non nullable,Emailpour une propriété e-mail,UniqueEntitypour une colonne unique. Un clic l'ajoute. - Les contraintes déclarées dans
config/validator/*.yamlou*.xmlsont affichées à côté (pastilles jaunes, en lecture seule) ; un clic ouvre la ligne. - Les groupes de validation utilisés par la classe, et sa GroupSequence : les groupes dans l'ordre, le suivant n'est validé
que si le précédent n'a aucune violation (enregistrée comme
#[Assert\GroupSequence]de la classe). - Nouvelle contrainte… écrit une contrainte à vous : une classe
Constraint(un attribut PHP, ses options en paramètres du constructeur, son message, propriété / classe / les deux) et sonConstraintValidatorà compléter, ou un Compound de contraintes choisies. - Tester une valeur : la valeur d'une propriété, ou l'objet entier à partir de valeurs d'exemple (converties selon les types),
avec les groupes cochés, validée par le validateur du projet. La première fois, une petite commande réservée au dev est proposée
(en différence) :
src/Command/JumphpValidateCommand.php(jumphp:validate, cachée,#[When(env: 'dev')]; supprimez-la si vous n'en voulez plus). Les violations reviennent avec leur chemin, leur message et leur contrainte.
Le fichier PHP ne change qu'à l'endroit de l'attribut : le reste reste identique octet pour octet (commentaires, espaces) ; un
use Symfony\Component\Validator\Constraints as Assert; manquant est ajouté.
Sécurité
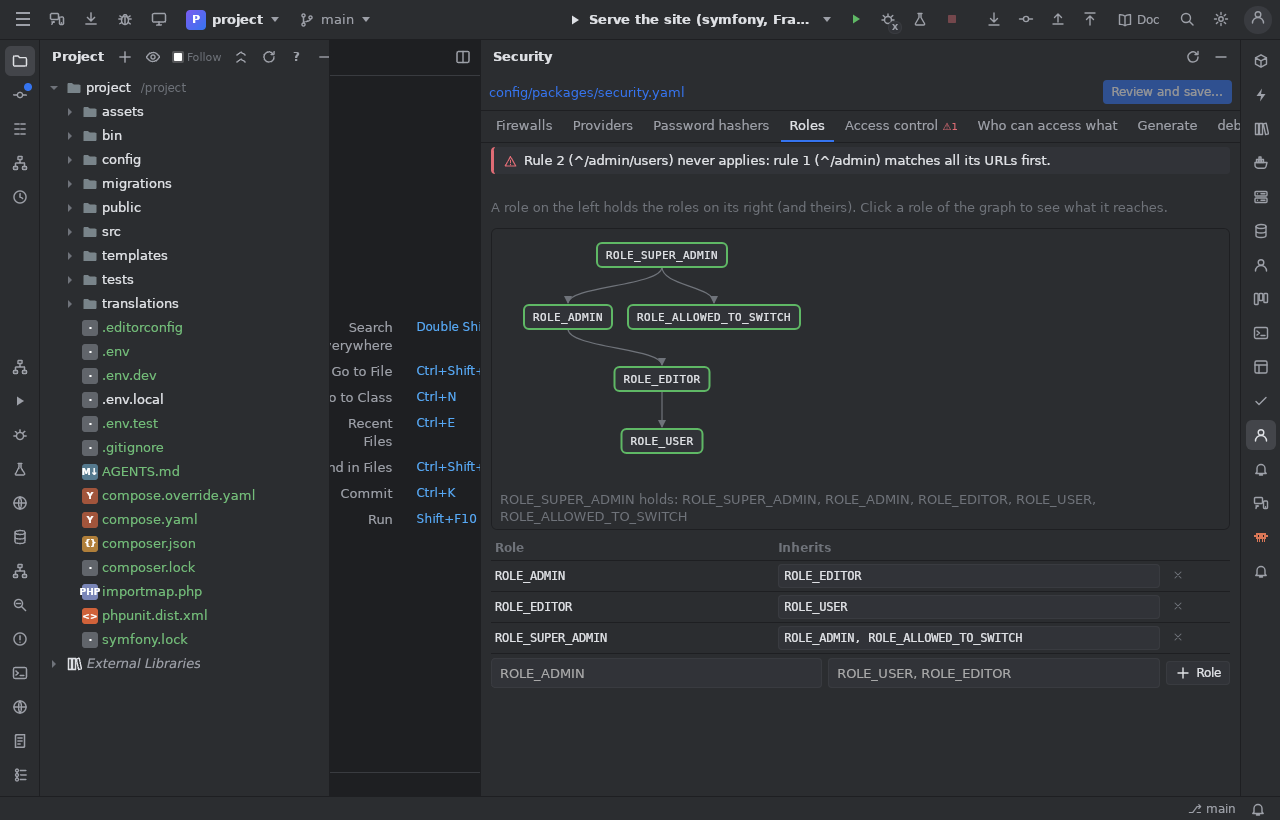
Les onglets :
- Pare-feu, dans leur ordre (le premier qui correspond à une requête la traite) : déplacer, ajouter (placé avant celui qui prend
tout), renommer, supprimer. Pour chacun : pattern, host, méthodes, fournisseur, lazy, stateless, security, context, entry point,
user checker, URL d'accès refusé, et les façons de se connecter, chacune activée et réglée :
form_login,json_login,login_link,http_basic,remember_me,logout, authentificateurs personnalisés (les classes du projet sont proposées),access_token,login_throttling,switch_user, etjwtquand lexik/jwt-authentication-bundle est installé. Un lien lancedebug:firewalldessus. - Fournisseurs : entity (les classes utilisateur du projet sont proposées), utilisateurs en mémoire, chain, un id de service.
- Hacheurs de mots de passe : classe, algorithme, coût,
migrate_from.when@test(coûts réduits pour les tests) est gardé tel quel. - Rôles :
role_hierarchyen tableau et en graphe ; un clic sur un rôle montre tous les rôles qu'il possède. - Contrôle d'accès : les règles en tableau ordonné (path, roles, méthodes, IP, host, allow_if), et un testeur : saisissez une méthode, un chemin, une IP et un hôte, le pare-feu et la première règle qui correspond s'affichent (en vert), avec la raison pour laquelle chaque règle au-dessus ne correspond pas.
- Qui accède à quoi : chaque route de
src/Controller(#[Route]) avec son pare-feu et sa règle access_control, et pour un visiteur anonyme et chaque rôle : ✓, ✗,voter(un attribut décidé par un voter) ouexpr(une expression). Il lit access_control, les#[IsGranted]du contrôleur ou de l'action, etdenyAccessUnlessGranted(). + ajoute un#[IsGranted](un rôle ou un attribut de voter, un sujet facultatif, sur l'action ou tout le contrôleur) ; × en retire un. - Générer : entité utilisateur (identifiant, rôles, mot de passe haché, repository, fournisseur entity) ; formulaire de
connexion (SecurityController, son template,
form_loginou une classe LoginFormAuthenticator, déconnexion, remember me) ; formulaire d'inscription ; réinitialisation du mot de passe (avec symfonycasts/reset-password-bundle) ; voter (attributs et classe du sujet) ; authentificateur personnalisé (un en-tête de jeton d'API) ; API JWT (avec lexik/jwt-authentication-bundle : pare-feuloginetapi, règles, route de connexion). - debug:firewall : la vue de la console sur un pare-feu (le fichier enregistré).
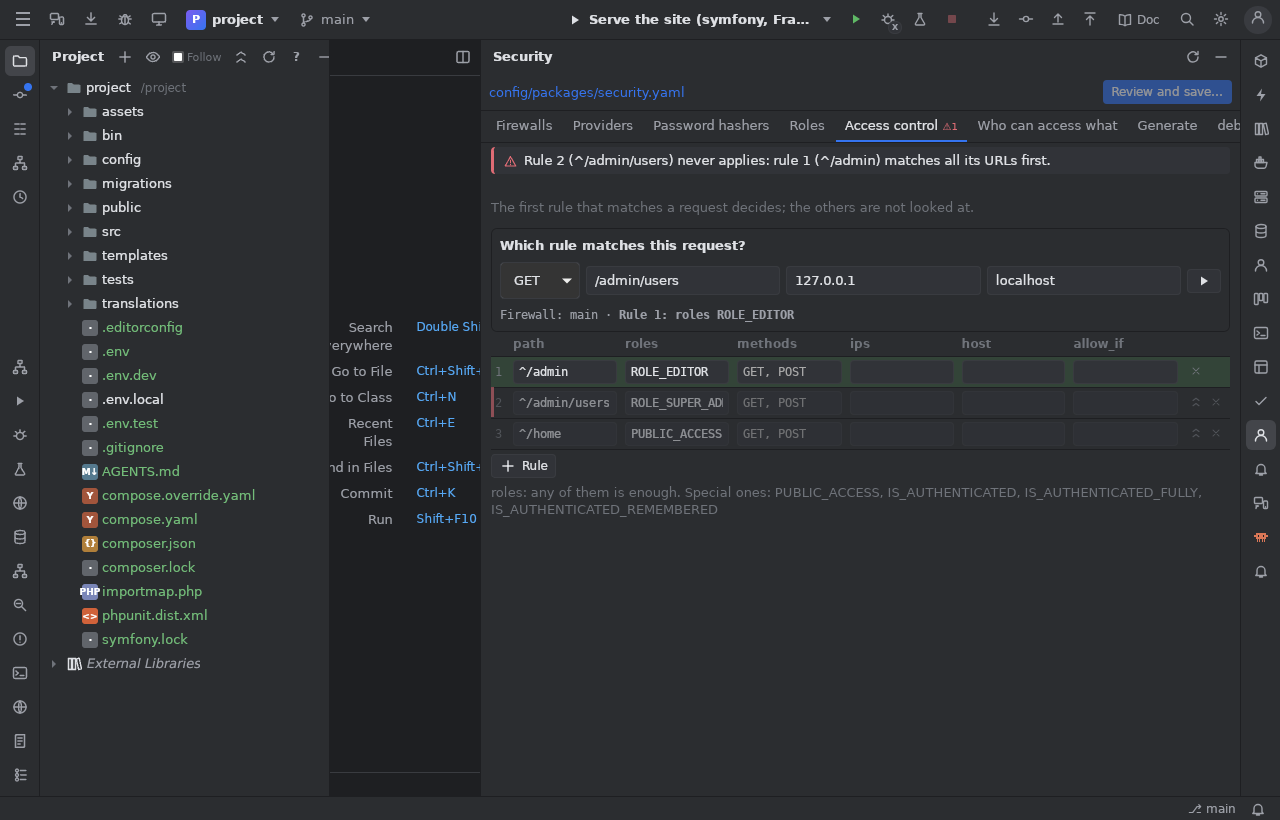
Les erreurs courantes sont signalées pendant la saisie (un clic mène à l'onglet) : une règle qui ne s'applique jamais car une règle
précédente prend toutes ses URL, un pare-feu sans fournisseur (ou avec un fournisseur inconnu, ou sans alors qu'il y en a
plusieurs), un pare-feu sans pattern avant d'autres, un hacheur plaintext ou md5, un chemin sans ^, une expression régulière
invalide, un rôle qui hérite de lui-même, un pare-feu stateless avec une connexion par formulaire, security: false avec des
authentificateurs.
Vérifier et enregistrer… ne réécrit que ce qui a changé dans security.yaml : une valeur modifiée garde sa ligne et son
commentaire, une nouvelle clé va à la fin de sa section, les clés supprimées emportent leurs lignes, les pare-feu réordonnés se
déplacent avec leurs commentaires, { memory: null } reste sur une ligne, les règles s'écrivent - { path: ^/admin, roles: ROLE_ADMIN } (sous les exemples commentés de la recipe).
Limites
- Seuls les attributs PHP sont modifiés ; les mappings YAML / XML sont affichés, pas changés.
- Les routes sont lues dans les attributs
#[Route]desrc/Controller(pas dansconfig/routes/*.yaml). - Le tableau « qui accède à quoi » prend les rôles d'une règle access_control comme « l'un d'eux » et ne peut pas savoir ce que décide un voter.
- Les blocs
when@<env>de security.yaml sont gardés mais pas modifiés par les formulaires. - Les générateurs partent du fichier enregistré : enregistrez ou annulez vos modifications d'abord.